Kiril Kadiev
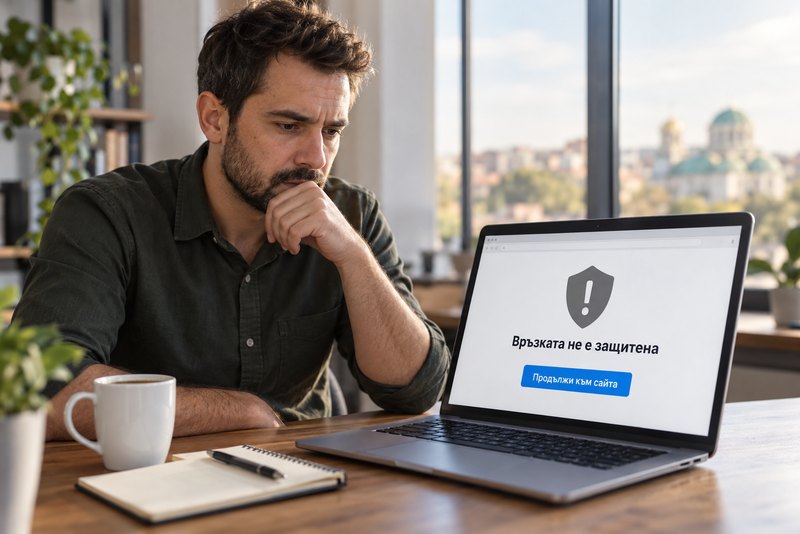
От 22 септември 2026 г. Chrome 154 спира посетителя с предупредителен екран, преди да отвори сайт, който се зарежда само по http. Ако фирменият ви сайт, стар поддомейн или страницата на някой партньор още няма работещ HTTPS, клиентите виждат въпрос "искате ли да продължите", а част от тях просто затварят раздела. В тази статия ще видите какво точно промени Google, кои сайтове са засегнати на практика, как да проверите своя за десет минути и какво да оправите в OpenCart и WordPress, ако нещо не е наред.
Какво точно промени Google в Chrome 154
Настройката "Always Use Secure Connections" ("Винаги използвай защитени връзки") се включва по подразбиране за всички потребители на Chrome в режим "само публични сайтове". Google обяви това в блога на Chrome Security още на 28 октомври 2025 г. с план за версия 154 през октомври 2026 г. Междувременно Chrome мина на нова версия на всеки две седмици и 154 излезе в стабилния канал на 22 септември 2026 г. В бележките към версията пише кратко и ясно, че Chrome подканва потребителите по подразбиране, когато се свързват със сайт по незащитена (http) връзка. Едно уточнение от бележките за Chrome Enterprise - функцията се разгръща поетапно, така че не всички потребители я виждат от първия ден, а фирмените администратори могат да я променят с политиките HttpsOnlyMode и HttpAllowlist.
Механиката е проста. Браузърът първо опитва да отвори адреса по https. Ако сайтът отговаря по https, посетителят не забелязва нищо. Ако https не е наличен, Chrome показва предупреждение за цял екран, което може да бъде подминато с бутон. Предупреждението се показва само преди първото посещение на даден сайт и не се повтаря за сайтове, които човек отваря редовно. Частните адреси (локални IP адреси, имена без точка като "intranet/", вътрешни мрежи) са изключени по подразбиране.
Според данните на Google делът на http навигациите е под 5% още от 2020 г. - на Windows около 98% от отварянията на публични сайтове са по https, на Android и Mac над 99%, на Linux около 97%. В експеримента с Chrome 141 средният потребител е виждал под едно предупреждение седмично. Казано иначе, предупреждението е рядко, но когато го видят на вашия сайт, то бие на очи точно защото е рядко.
Засяга ли ме, ако сайтът ми отдавна е на HTTPS
Да, по-често отколкото изглежда. Основният адрес на сайта почти винаги е наред, но около него има забравени места, които Chrome вече проверява едно по едно. По наш опит от поддръжката на сайтове най-честите са:
- Поддомейни без сертификат. Стар мобилен сайт на m.firma.bg, тестов адрес test.firma.bg, вътрешна система erp.firma.bg или архив old.firma.bg. Те са публични имена и не попадат под изключението за частни мрежи.
- Домейн без www или с www, който не е покрит. Сертификатът важи за www.firma.bg, но firma.bg без www отваря грешка или остава на http.
- Стари линкове извън сайта. Имейл подписи, QR кодове по опаковки и визитки, профили в директории и в Google Business Profile, стари рекламни кампании. Ако сочат към http и пренасочването към https работи, Chrome няма да покаже предупреждение. Ако пренасочването не работи, ще го покаже.
- Смесено съдържание. Снимки, скриптове или шрифтове, зареждани по http от страница, която е по https. Chrome блокира активното смесено съдържание още от 2020 г., а снимките опитва да качи по https. Ако снимката не съществува по https, тя просто изчезва от страницата.
- Абсолютни http адреси в съдържанието. Описания на продукти, статии и банери, вмъкнати преди години с пълен адрес http://, вместо с относителен път.
- Адреси за връщане от платежни системи. Return URL или callback към http адрес в настройките на модула за плащане. Това не показва предупреждение на клиента, но може да провали потвърждението на плащането, ако сървърът не пренасочва POST заявките коректно.
Как да проверя сайта си за десет минути
Проверката не изисква специални инструменти. Редът е следният:
- Отворете http://вашиятсайт.bg в Chrome 154 или по-нов. Версията се вижда в chrome://settings/help. Ако се появи предупреждение, значи https не работи за това име. Ако страницата се отвори с катинар, пренасочването е наред.
- Повторете за всички имена - с www и без www, за всеки поддомейн, който съществува в DNS. Списъкът с поддомейните е в контролния панел на хостинга.
- Проверете сертификата на SSL Labs. Интересуват ви покритите имена, датата на изтичане и дали веригата е пълна. Оценка A или A+ е добре, B е приемливо, всичко под това се поправя.
- Проверете пренасочването от командния ред, ако имате достъп до терминал:
Очаквате код 301 и заглавка Location с https адрес. Верига от повече от две пренасочвания (http към https, после към www, после към друга страница) забавя зареждането и е добре да се сведе до едно.curl -I http://firma.bg curl -I http://www.firma.bg - Потърсете смесено съдържание. Отворете продуктова страница и начална страница в Chrome, натиснете F12, раздел Console - предупрежденията за "Mixed Content" са изписани с адреса на проблемния файл.
- Погледнете Search Console. Имотът трябва да е за https версията, картата на сайта да съдържа само https адреси, а каноничните тагове да са с https.
- Проверете подновяването. Безплатните сертификати са с валидност 90 дни и се подновяват автоматично. Ако хостингът е сменян или DNS е местен, автоматиката понякога спира без никой да забележи, докато сертификатът не изтече.
Какво да направите в OpenCart
В OpenCart 3 има три места, които трябва да съвпадат, иначе част от страниците се отварят по http, дори при наличен сертификат.
- Настройката Use SSL. System, Settings, редакция на магазина, раздел Server, "Use SSL" на Yes. Без нея OpenCart генерира http линкове в каталога, независимо от сертификата.
- Конфигурационните файлове. В config.php и admin/config.php константите HTTPS_SERVER и HTTPS_CATALOG трябва да започват с https://, а при чиста инсталация е най-безопасно и HTTP_SERVER да е с https, за да няма разлика между двете.
- Пренасочването в .htaccess преди правилата на OpenCart за SEO адресите:
RewriteEngine On RewriteCond %{HTTPS} off RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301] - Описанията на продуктите. Абсолютните http адреси към снимки в oc_product_description се подменят с една SQL заявка с REPLACE върху колоната description, след бекъп на таблицата.
- Модулите за плащане и доставка. Адресите за връщане към магазина (ePay, Борика, Stripe, PayPal, модулите на куриерите) се проверяват един по един в админ панела на модула.
- Кешът. При Journal 3 и при кеширащи модули като OpenCart Lightning след промяната се чисти целият кеш, иначе старите http линкове остават в генерираните страници.
Какво да направите в WordPress
При WordPress повечето проблеми идват от адресите в базата данни, а не от сървъра.
- Settings, General. И двата адреса, WordPress Address и Site Address, трябва да са с https.
- Подмяна в базата. Съдържанието, настройките на темата и мета полетата пазят стари http адреси. С WP-CLI проверката и подмяната са две команди:
Без терминал същото прави плъгин като Better Search Replace, отново след бекъп.wp search-replace 'http://firma.bg' 'https://firma.bg' --dry-run wp search-replace 'http://firma.bg' 'https://firma.bg' --all-tables - Плъгин за принудителен HTTPS. Really Simple SSL и подобните поправят смесеното съдържание в движение. Удобни са като бърза мярка, но подмяната в базата е по-чистото решение, защото не зависи от плъгин.
- WooCommerce. Webhook адресите на платежните модули и настройката "Force secure checkout" при по-стари инсталации.
- CDN и външни ресурси. Шрифтове, карти и видеа, вмъкнати с http адрес в темата или в страниците с билдър.
Нямам сертификат - колко струва и колко време отнема
За фирмен сайт или малък магазин безплатният сертификат Let's Encrypt е напълно достатъчен. Повечето български хостинги, включително SuperHosting и Jump.bg, го издават и подновяват автоматично от контролния панел за всеки домейн и поддомейн в акаунта. Самото издаване отнема минути, а работата по сайта (настройки, пренасочване, подмяна на адресите, проверка на формите и плащанията) е между половин час и половин ден според размера на сайта. Платените сертификати с проверка на фирмата имат смисъл при банки и големи платформи, не при обикновен магазин - катинарът в браузъра изглежда еднакво.
Ако имате много поддомейни, wildcard сертификат за *.firma.bg спестява поддръжката на отделни сертификати за всеки от тях.
Какво става с вътрешните системи на фирмата
Локалните адреси в офисната мрежа (192.168.x.x, имена без точка) са изключени от предупреждението по подразбиране. Вътрешна система, която обаче е на публично име като sklad.firma.bg, се третира като всеки друг публичен сайт, дори ако до нея стигат само служители. За такива системи също трябва сертификат, а Let's Encrypt работи и за тях, стига името да е в публичен DNS.
Често задавани въпроси
Chrome спира ли напълно достъпа до http сайтове?
Не. Показва предупреждение, което потребителят може да подмине с бутон, и запомня избора за сайтове, които посещава редовно. Проблемът не е техническа блокада, а загубата на доверие и на част от посетителите още на първия екран.
Важи ли същото за Edge, Firefox и Safari?
Firefox има режим "само HTTPS", който потребителят включва сам. Edge е на същата основа като Chrome и обикновено следва промените му с известно закъснение, но към момента на писане Microsoft не е обявил дата. Safari опитва https първо, без предупредителен екран. Chrome държи над 60% от браузърния пазар, така че промяната там на практика засяга мнозинството посетители.
Ще се отрази ли на класирането в Google?
HTTPS е лек сигнал за класиране още от 2014 г., така че сайт без сертификат отдавна губи малко от там. По-големият ефект е косвен - посетители, които не продължават след предупреждението, по-висок процент на отпадане и по-малко реализации. За магазин това е директно загубен оборот.
Трябва ли да включа HSTS?
HSTS казва на браузъра да отваря сайта само по https и за в бъдеще. Включете го, след като всичко работи стабилно поне няколко седмици, първо с кратък срок (max-age от един ден), после с по-дълъг. Включен прибързано, при проблем със сертификата той прави сайта недостъпен до изтичане на срока.
Заключение
Промяната в Chrome 154 не е нов стандарт, а край на дългия преходен период към HTTPS. За сайтовете, които са мигрирали преди години, остава проверката на забравените места - поддомейни, стари адреси, смесено съдържание. За малцината, които още са на http, това е последният удобен момент да го оправят преди коледния сезон, когато всяко излишно предупреждение струва поръчки.
TEDBG прави тази проверка като част от абонаментната поддръжка на сайтове, а при еднократна нужда можете да ни пишете през формата за контакт с адреса на сайта - ще ви кажем какво точно трябва да се направи.
Източници: Google Chrome Security Blog - HTTPS by default (28.10.2025), Chrome 154 release notes (22.09.2026), Chrome Enterprise release notes, BleepingComputer